偽のFirefoxウォレット拡張機能が40件確認——シードフレーズを打ち込んだ瞬間、終わる

また「打ち込んだら終わり」の話が出てきた
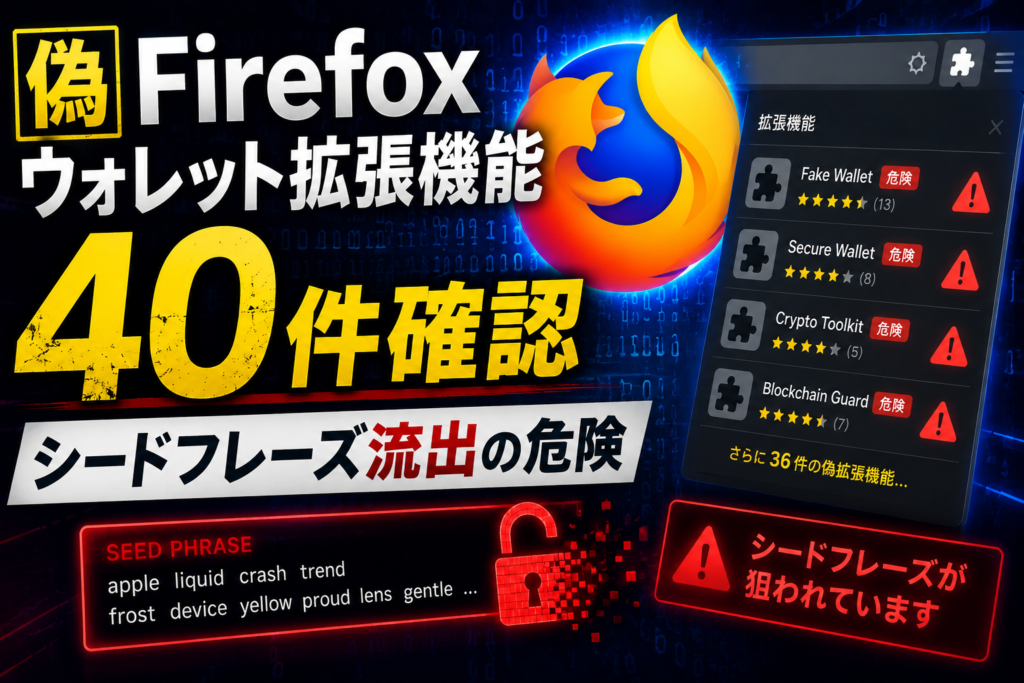
Decryptの報道によれば、Firefoxのアドオンストアで偽のウォレット拡張機能が40件以上確認された。OKX、Rabby、TronLinkを装ったものが含まれており、ユーザーがシードフレーズを入力した瞬間にそれが外部へ送信される仕組みになっているという。被害規模はまだ全容が見えていないが、「拡張機能をインストールして使い始めた」という行動だけで資産が抜かれる構造は、2017年ごろから何度も繰り返されてきたパターンとまったく変わっていない。
自分がこの手の話を初めて間近で見たのは、ERC-20トークンが乱立していたあのころだった。Slack DMで「特別なウォレットのリンク」が飛んでくる時代。あれから9年近く経って、手口の舞台がブラウザ拡張機能に移っただけで、本質は何も変わっていない。「本物そっくりに見せて、シードフレーズを入力させる」——これだけで成立する詐欺が、今もこれだけ大量に流通している事実は、正直しんどい気持ちになる。
なぜFirefoxなのか——Chromeと比べた攻撃者の「計算」
Chromeウェブストアは近年レビュープロセスが厳格化され、悪意ある拡張機能の掲載がやや難しくなっている。一方でFirefoxのアドオンストアは審査の通過が比較的容易だという指摘が、セキュリティ研究者の間で以前からあった。攻撃者はコストと成功率で動く。「Chromeより通りやすい」という計算が働いているとすれば、今回の40件という数はむしろ氷山の一角だと自分は見ている。
加えて、標的に選ばれたウォレットがOKX・Rabby・TronLinkという点も示唆的だ。MetaMaskを狙う偽拡張機能はすでに広く知られているため、ユーザーの警戒心が上がっている。一方でRabbyはDeFiユーザー層に浸透してきたウォレットで、比較的新しく使い始めた人も多い。「MetaMaskじゃないから安全」という慢心が、攻撃者には格好のすき間に映るはずだ。

シードフレーズを打ち込む行為そのものがリスク
今回のマルウェア拡張機能に共通する手口は単純で、「インポート画面でシードフレーズを入力させる」というものだ。本物のウォレットUIと見分けがつかないレベルで再現されているケースもある。
ここで改めて確認しておきたいのは、シードフレーズというのはオフラインで保管するものであって、ブラウザ上のどんな入力フォームにも打ち込むべきではない——という大前提だ。本物の拡張機能であっても、新しい端末でのインポート以外の場面でシードフレーズを要求してくることは通常ない。「拡張機能がシードフレーズを求めてきた」という時点で、それ自体が異常なシグナルだと思っている。
拡張機能を入れるときの自分の確認手順
参考までに、自分が拡張機能を追加するときにやっていることを書いておく。
- 公式サイトのリンクから直接ストアページへ飛ぶ(検索結果のトップに出たものをそのまま入れない)
- 開発者名・レビュー数・インストール数を確認する(新しいウォレット拡張機能でレビューが極端に少ない場合は疑う)
- インストール後にシードフレーズの入力を求められたら、その拡張機能を即削除してから改めて公式の手順を確認する
- 資産を扱うウォレットはハードウェアウォレットとセットで使う
当たり前に聞こえるかもしれないが、FTX破綻後に新しく入ってきた層の中には、こうした基本を誰からも教わっていない人が一定数いると感じている。弱気相場が終わりかけて新規参入者が増えているタイミングに、こういう話が出てくるのは偶然ではないと思っている。
今のBTC価格帯と詐欺の増加は関係がある
今日のBTCは$79,281付近で推移していて、週足ではほぼフラットだ。$80,000という節目を前に上値が重い状況で、現物の買いが価格を支えているという見方が出ている一方、勢いが出るほどの材料にはなっていない。
こういう「じりじりと戻してきたが、まだ確信が持てない」相場の時期というのは、歴史的に詐欺・フィッシング・偽プロジェクトが増えるタイミングでもある。2020年末から2021年にかけてのブル相場入り口でも、2023年の回復局面でも同じだった。価格が動き始めると「乗り遅れたくない」心理が生まれ、その焦りが判断力を鈍らせる。今回の偽拡張機能が40件も出回っていたという事実は、この時期ならではの話だと自分はそう読んでいる。
$80,000を明確に上抜けてくるかどうかは、今週後半の米金利関連の動向次第という見方が多い。直近のサポートは$77,500前後、レジスタンスは$81,000〜$82,000のゾーンだと見ている。このレンジを抜けるまでは、価格の方向性より自分の資産管理の方に意識を向けておく局面だと思っている。
「自分では触らない」という選択肢
こういう詐欺の話を書くたびに思うのは、ウォレット管理や取引所の選択・セキュリティの維持というのは、慣れるまでに一定の時間と失敗が必要だということだ。それが嫌なら、信頼できる取引所のインターフェース内で完結させるか、経験者のトレード履歴をそのまま参照できる仕組みを使うのが現実的な選択肢になる。BingXのコピートレード機能は、自分でウォレットを操作する必要がなく、取引所の管理された環境の中でトレーダーの動きを参照できる。すべての人に向いているわけではないが、「まず相場に触れたい、でもセキュリティリスクを最小化したい」という人には一つの現実的な入り口だと思っている。
偽拡張機能の話は地味に見えるが、これが今日一番書いておきたいテーマだった。そんな感じで見ています。